一、 前言:
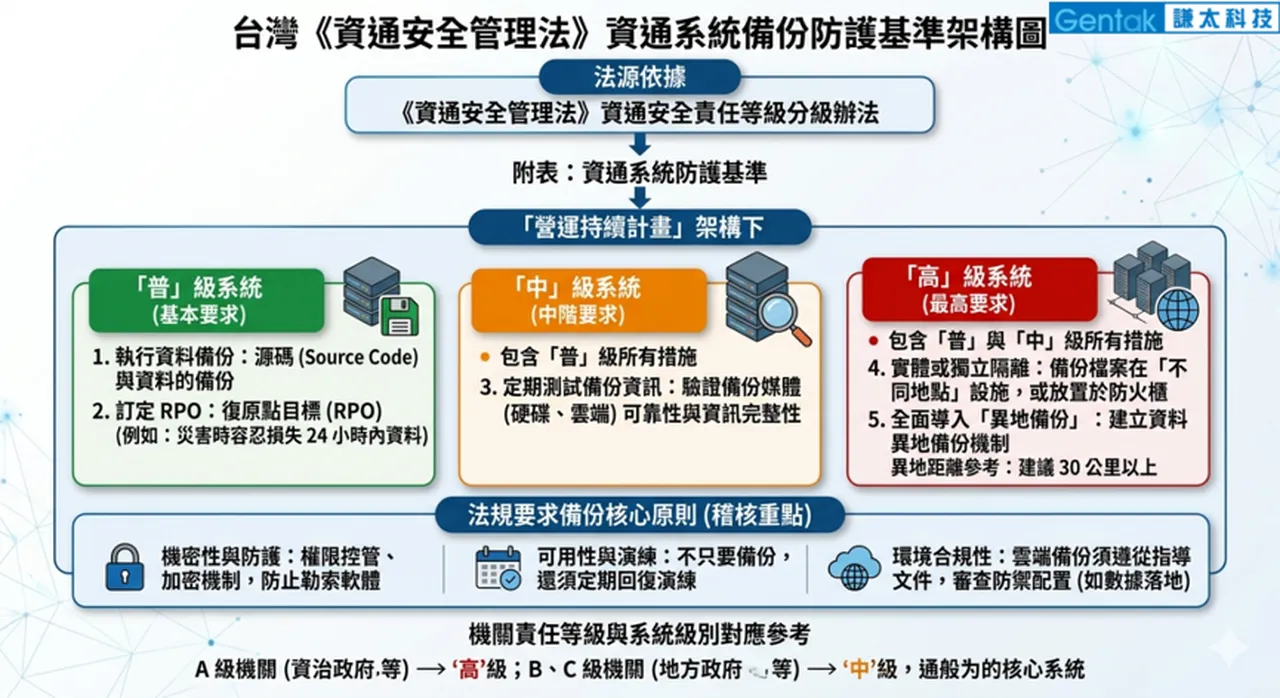
台灣的《資通安全管理法》中《資通安全責任等級分級辦法》的「附表:資通系統防護基準」中法規將備份歸類在「營運持續計畫」架構下,並將資通系統依防護需求分為普、中、高三個等級,級別越高,對備份與備援的要求就越嚴格。
二、 目標等級區別:
(1) 「普」級系統(基本要求)
執行資料備份:機關必須落實執行系統源碼(Source Code)與資料的備份。
訂定 RPO(復原點目標):必須明確訂定系統可容忍的「資料損失時間要求」(例如:發生災害時,容忍最多損失 24 小時內變更的資料)。
(2) 「中」級系統(中階要求)
包含「普」級的所有控制措施。
定期測試備份資訊:必須定期進行備份回復測試,以驗證備份媒體(如硬碟、雲端)的可靠性以及備份資訊的完整性,確保需要時真的可以還原。
(3) 「高」級系統(最高要求)
包含「普」與「中」級的所有控制措施。
實體或獨立隔離:備份檔案必須儲存在與運作中系統「不同地點」的獨立設施,或放置於防火櫃中。
全面導入「異地備份」:高級系統應建立資料異地備份機制。
異地距離參考:雖然法規未硬性強制公里數,但主管機關指引建議主機房與異地備援機房應距離 30 公里以上(以防範地震等區域性天災)。
法規要求的備份核心原則
在實務資安稽核中,法規通常引導企業符合以下標準:
- 機密性與防護:備份檔案不能直接赤裸存放,必須具備權限控管或加密機制,防止勒索軟體破壞或外洩。
- 可用性與演練:法規強調不只要有備份,還必須定期執行回復演練,避免發生災難時備份檔失效。
- 環境合規性:使用雲端備份時,政府與特定受監管行業須遵從資安指導文件,審查雲端服務商的防禦配置(如防火牆、數據落地限制等)。
三、 結論
雖然是由應用系統性質決定級別,但實務上機關的責任等級會限制核心系統的最低防護下限:
- A 級機關(如總統府、數發部、金管會):其核心系統通常直接核定為「高」級。
- B、C 級機關(如地方縣市政府、大學):其核心系統多落在「中」級,而一般形象官網則列為「普」級。